

جلوگیری از هک وردپرس با حذف همهٔ ریسکها ممکن نیست، اما میتوان مسیرهای رایج سوءاستفاده را محدود کرد. این راهنما پنج اقدام اولویتدار دارد که نتیجهٔ هرکدام قابلبررسی است. اگر نشانهٔ نفوذ فعال دارید، اجرای این فهرست بهتنهایی جای بررسی و پاکسازی رخداد را نمیگیرد.
شناخت حملهها پیش از جلوگیری از هک وردپرس
حدسزدن مکرر رمز یا استفاده از رمزهای افشاشده، با سوءاستفاده از خطای کدنویسی یکسان نیست. XSS، نه XXS، به اجرای اسکریپت نامطمئن در زمینهٔ صفحه مربوط است. دفاع توسعهدهنده شامل خروجیگذاری امن متناسب با زمینه و پاکسازی HTML در موارد لازم است؛ صرفاً حذف چند کلمه از ورودی کافی نیست. مرجع OWASP دربارهٔ XSS این تفاوت را توضیح میدهد.
در SQL Injection، ورودی نامطمئن میتواند ساختار پرسوجو را تغییر دهد. راهنمای OWASP برای SQL Injection بر پرسوجوهای پارامتری و کنترلهای مناسب تأکید دارد. مدیر سایت باید نرمافزار آسیبپذیر را اصلاح کند؛ تغییر آدرس ورود این خطاهای برنامه را برطرف نمیکند.
۱. رمز یکتا و احراز هویت دومرحلهای
برای حساب مدیر از رمز طولانی و یکتا استفاده کنید و همان رمز را برای ایمیل یا پنل هاست تکرار نکنید. ایمیل بازیابی نیز باید محافظت شود، چون مسیر بازنشانی حساب از آن عبور میکند.
WP 2FA از برنامههای تولید کد TOTP و کد ایمیلی پشتیبانی میکند. کد برنامهٔ TOTP در خود برنامه تولید میشود؛ الزاماً پیامک یا ایمیل نیست. روش مناسب را ابتدا روی حساب آزمایشی امتحان و سپس برای نقشهای مورد نیاز اعمال کنید.
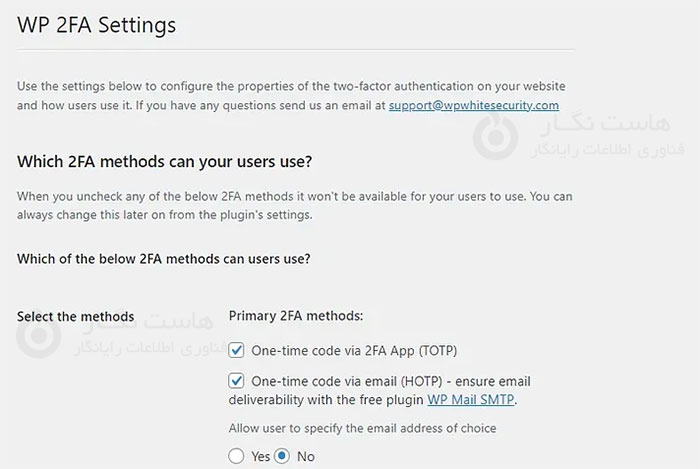
کدهای بازیابی را در محل امن نگه دارید و QR یا کلید راهاندازی را در تصویر عمومی قرار ندهید. روش ایمیلی به تحویل ایمیل و امنیت همان صندوق وابسته است. قابلیتهایی مانند ادغام یککلیکی WooCommerce را پیش از انتخاب، از نظر نسخهٔ رایگان یا پولی بررسی کنید.
۲. محدودکردن تلاش ورود بدون قفلکردن کاربران واقعی
در ابزار محدودیت ورود، تعداد تلاش و مدت قفل را با الگوی استفادهٔ سایت تنظیم کنید. عدد دو یا سه برای همهٔ سایتها مناسب نیست. کاربرانی که اینترنت مشترک دارند ممکن است یک IP داشته باشند؛ تنظیم نادرست پشت CDN هم میتواند همه را با IP پراکسی تشخیص دهد.
افزونهٔ Limit Login Attempts تنظیم محدودیت و زمان قفل را ارائه میکند. مسیرهای ورود واقعی سایت، از جمله فرم سفارشی یا فروشگاه را بررسی کنید؛ حفاظت هر مسیر به سازگاری آن وابسته است. بازنشانی رمز لزوماً قفل IP را باز نمیکند، پس راه بازیابی دسترسی مدیر را از قبل مشخص کنید.
محدودیت ورود از حمله به همهٔ بخشهای سایت جلوگیری نمیکند. اگر ابزار امنیتی فعلی همین قابلیت را دارد، نصب افزونهٔ دوم لزوماً لازم نیست.
۳. بهروزرسانی و حذف وابستگیهای رهاشده
در پیشخوان ← بهروزرسانیها، هسته، افزونه و قالب را بررسی کنید. اصلاح امنیتی را با تغییر ظاهری کماهمیت یکسان نگیرید. بهروزرسانی مهم را با سازگاری PHP، وابستگیها و مسیر بازگشت همراه کنید؛ در سایت حساس، ابتدا محیط آزمایشی مناسب است.
غیرفعالبودن افزونه همیشه به معنی بیخطرشدن تمام فایلهای آن نیست. موارد غیرضروری را پس از بررسی داده و وابستگی حذف کنید. بستهٔ دستکاریشده یا بدون منبع معتبر، جایگزین مناسبی برای نسخهٔ پشتیبانیشده نیست.
۴. حداقل دسترسی و بازبینی حسابها
حساب مشترک مدیر نسازید. نقش هر فرد باید با وظیفهٔ واقعی او هماهنگ باشد؛ تولید محتوا معمولاً مدیریت کل نمیخواهد. دسترسی همکار سابق، حساب آزمایشی و اتصالهای قدیمی را بازبینی کنید. برای تغییرهای مهم، امکان تشخیص انجامدهنده و زمان رخداد مفید است.
پنهانکردن صفحهٔ ورود فقط یک اقدام تکمیلی است. WPS Hide Login مسیر ورود را تغییر میدهد، ولی وصلهٔ امنیتی یا عامل دوم نیست. اگر استفاده میکنید، مسیر جدید، بازیابی و سازگاری فرمها را بررسی کنید؛ تغییر نام فایلهای هسته لازم نیست.
۵. میزبانی مناسب و آمادگی بازیابی
جداسازی حسابها، نگهداری نرمافزار سرور، ثبت رخداد و پاسخگویی میزبان را ارزیابی کنید. VPS یا سرور اختصاصی خودبهخود امنتر نمیشود؛ مسئولیت تنظیم و بهروزرسانی آن نیز مهم است. نام «مدیریتشده» را با خدمات دقیق قرارداد تطبیق دهید.
نسخهٔ قابلبازیابی داده و فایلها و زمان قابلقبول بازگردانی را مشخص کنید. راهنمای امنیت وردپرس امنیت را کاهش ریسک میداند. پس از اجرای این پنج اقدام، ورود، بازیابی حساب و کارکرد فروش یا فرمها را بررسی کنید؛ حفاظت درست باید هم خطر را کاهش دهد و هم استفادهٔ مجاز را ممکن نگه دارد.
مطالعهٔ مرتبط
بازبینی فنی: ۱۳ آبان ۱۴۰۵. تاریخ انتشار اولیه و نشانی قبلی حفظ شدهاند.



