

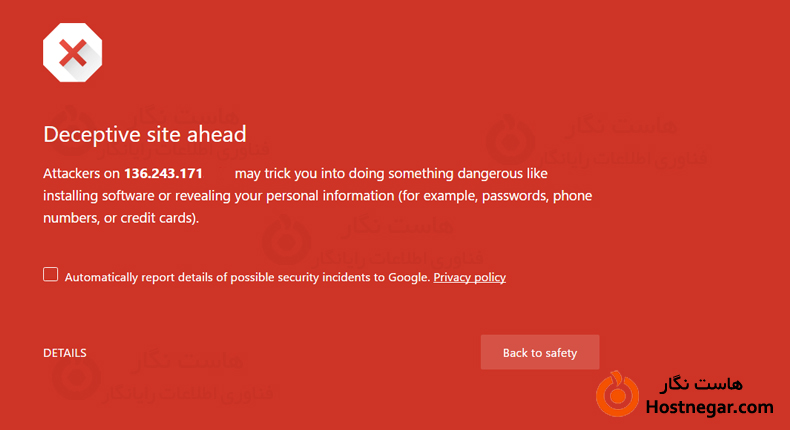
رفع خطای Deceptive site ahead با پاککردن کش یا نصب گواهی SSL بهتنهایی انجام نمیشود. این هشدار به خطر محتوای فریبنده مربوط است؛ ممکن است صفحهٔ جعلی ورود، تبلیغ گمراهکننده یا منبع خارجی مشکلدار در سایت وجود داشته باشد. ابتدا نوع هشدار و نشانی دقیق درگیر را مشخص کنید.
بازدیدکننده چه کاری انجام دهد؟
اگر مدیر این سایت نیستید، اطلاعات ورود یا پرداخت وارد نکنید و برای ادامهٔ بازدید، محافظت مرورگر را خاموش نکنید. از مسیر ارتباطی معتبر به مالک اطلاع دهید. این مقاله برای رسیدگی مالک سایت است و دعوت به عبور از هشدار مرورگر نیست.
شروع رفع خطای Deceptive site ahead
در حساب مالک تأییدشدهٔ سایت، گزارش Security issues سرچ کنسول را باز کنید. نوع مشکل، زمان شناسایی و نمونهنشانیها را بخوانید. طبق راهنمای رسمی گزارش امنیتی گوگل، این نشانیها نمونهاند و لزوماً تمام صفحات آسیبدیده را نشان نمیدهند.
هشدار گواهی HTTPS، اقدام دستی مربوط به اسپم و هشدار محتوای فریبنده را یکی ندانید. درخواست بررسی باید متناسب با مشکل ثبتشده باشد؛ تغییر عنوان مقاله یا افزونهٔ سئو راهحل آلودگی نیست.
محدودهٔ بررسی را مشخص کنید
مثلاً اگر فقط بعضی کاربران پس از ورود از نتایج جستجو به صفحهای ناشناس هدایت میشوند، صرف بازکردن صفحهٔ اصلی در حساب مدیر برای رد مشکل کافی نیست. رفتار میتواند بر اساس مسیر ورود، دستگاه یا کوکی فرق کند. نشانی مقصد و شرایط وقوع را برای تیم رسیدگی ثبت کنید.
- صفحات ورود، فرمها و دکمههای دانلود غیرمجاز را بررسی کنید.
- کد تبلیغات، iframe، اسکریپت خارجی و ریدایرکتهای تازه را با تغییرات مجاز تطبیق دهید.
- فایلها، محتوای پایگاه داده و حسابهای مدیریتی را در کنار هم بررسی کنید.
- نسخه و منبع نصب قالب، افزونه و هسته را مشخص کنید.
پاکسازی بدون تخریب سایت
ابتدا شواهد لازم را نگه دارید و با میزبان برای محدودکردن دسترسی به بخش آسیبدیده هماهنگ شوید. فایل ناشناس را فقط از روی نام حذف نکنید. پاککردن کامل .htaccess میتواند مسیرها، دسترسیها و تنظیمات برنامه را خراب کند، در حالی که علت نفوذ همچنان باقی است.
فایل معتبر را از منبع رسمی جایگزین کنید و فایل اضافی مخرب، تغییرات پایگاه داده و دسترسی غیرمجاز را جداگانه بررسی کنید. جایگزینی هسته لزوماً همهٔ فایلهای افزودهشده را حذف نمیکند. بازیابی یک نسخهٔ قدیمی نیز زمانی مفید است که سالمبودن آن و رفع راه نفوذ مشخص شده باشد.
اسکنر ابزار کمکی است، نه تضمین پاکی. اگر علت رخداد معلوم نیست یا اطلاعات کاربران درگیر است، رسیدگی را با متخصص و میزبان ادامه دهید. راهنمای وردپرس برای سایت آسیبدیده بر ثبت علائم و بررسی محیط مرتبط تأکید دارد.
درخواست بررسی پس از رفع کامل مشکل
همهٔ موارد گزارششده را برطرف و نتیجه را آزمایش کنید؛ سپس Request Review را بفرستید. در توضیح، مشکل واقعی، اقدام اصلاحی و نتیجهٔ آزمون را کوتاه و دقیق بنویسید. جملهٔ کلی «سایت پاک شد» جای شرح کار انجامشده را نمیگیرد.
زمان ثابت ۷۲ ساعت تضمین نشده است؛ گوگل از چند روز تا چند هفته برای بررسی نام میبرد. تا پاسخ درخواست فعال، درخواست تکراری نفرستید. پس از رفع هشدار نیز حسابها، فایلهای تغییرکرده و رفتار صفحات را پایش کنید تا بازگشت مشکل سریع مشخص شود.
مطالعهٔ مرتبط
بازبینی فنی: ۱۳ آبان ۱۴۰۵. تاریخ انتشار اولیه و نشانی قبلی حفظ شدهاند.



