

ساخت CSR در دایرکت ادمین اولین مرحلهٔ درخواست دستی گواهی از صادرکننده است. این فرایند بهتنهایی HTTPS سایت را فعال نمیکند. بعد از تأیید درخواست باید گواهی صادرشده و زنجیرهٔ لازم را با کلید خصوصی متناظر نصب کنید.
مسیر ساخت CSR در دایرکت ادمین
در سطح User، دامنهٔ درست را انتخاب کنید. در پوستهٔ Evolution از Account Manager به SSL Certificates بروید. در رابطهای قدیمی، همین ابزار ممکن است زیر Advanced Features قرار داشته باشد. اگر گزینه در حساب شما نیست، وضعیت قابلیت SSL در سرویس را از میزبان بررسی کنید.
فرم درخواست را تکمیل کنید
- گزینهٔ Create A Certificate Request را انتخاب کنید.
- نام دامنه و اطلاعات واقعی درخواستکننده را وارد کنید.
- نوع و اندازهٔ کلید و روش امضای قابل قبول صادرکننده را انتخاب کنید.
- مقادیر را مرور و Save را بزنید.
- خروجی CSR را با خطوط آغاز و پایان نگه دارید و به صادرکنندهٔ انتخابی بدهید.
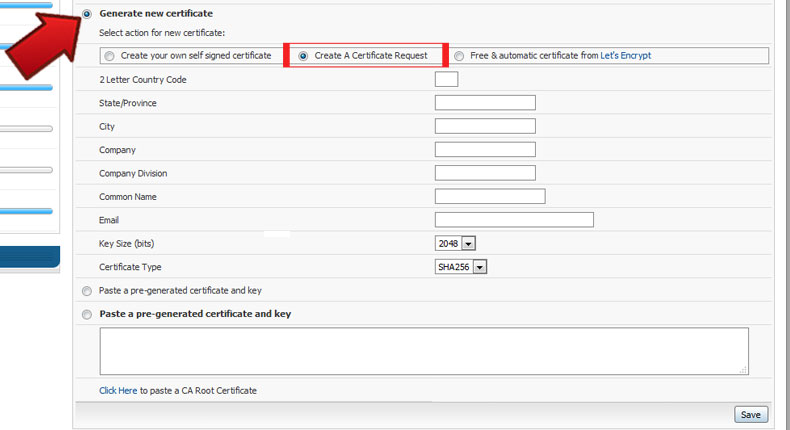
Common Name و پوشش دامنه
در Common Name، نام میزبان را بدون پروتکل یا مسیر وارد کنید؛ برای نمونه example.com. وجود یا نبود www را بر اساس نام واقعی مورد استفاده تعیین کنید، نه یک قانون همیشگی. اگر هر دو نام استفاده میشوند، پوشش هر دو را در درخواست صادرکننده و SAN گواهی بررسی کنید.
برای گواهی Wildcard، الگوی *.example.com با www.example.com فرق دارد. پوشش یک سطح زیردامنه به معنی پوشش example.com یا a.b.example.com نیست. دربارهٔ نامهای اضافی، محدودیت فرم پنل را با امکانات سفارش گواهی اشتباه نگیرید.
CSR را با کلید خصوصی اشتباه نگیرید
درخواست با CERTIFICATE REQUEST مشخص میشود. دادهٔ PRIVATE KEY را برای صدور به فرم عمومی نفرستید. CSR کلید عمومی دارد و فایل گواهی نیز بعداً دریافت میشود؛ هیچکدام جایگزین کلید خصوصی گمشده نیستند. تصویر خروجی حاوی اطلاعات محرمانه را در آموزش یا تیکت عمومی قرار ندهید.
خطاهای رایج هنگام ادامهٔ کار
کلید نامطابق، انتخاب دامنهٔ اشتباه و جایگذاری CSR در فیلد Certificate از علتهای شکست نصباند. ساخت دوبارهٔ درخواست با کلید تازه، گواهی صادرشده برای کلید قبلی را سازگار نمیکند. فایلها را با نام دامنه و زمان درخواست مشخص کنید و کلید را در محل خصوصی نگه دارید.
برای صدور خودکار ACME معمولاً نیازی به این فرایند دستی نیست. روش پنل در راهنمای DirectAdmin و قابلیت خودکار در مستندات ACME دامنهها توضیح داده شده است.
مطالعهٔ مرتبط
بازبینی فنی: ۱۳ آبان ۱۴۰۵. تاریخ انتشار اولیه و نشانی قبلی حفظ شدهاند.



