

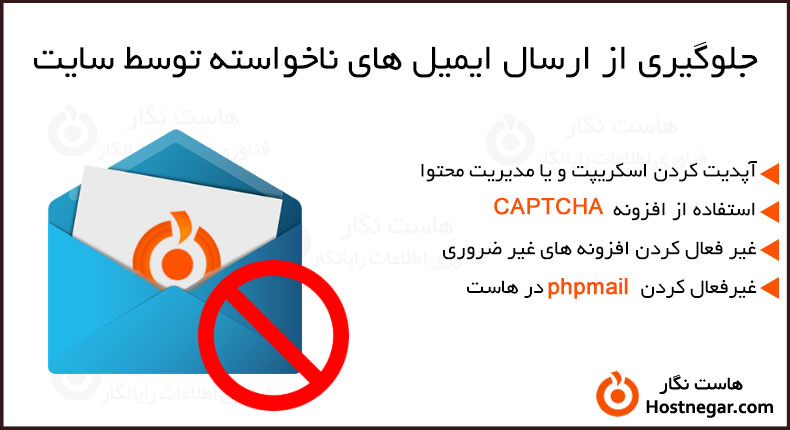
ارسال ایمیل ناخواسته میتواند از فرم تماس، افزونه، حساب SMTP لو رفته یا کد آلوده شروع شود. نرسیدن ایمیل بهتنهایی مدرک آلودگی نیست؛ همانطور که نمایش نام سایت در فرستنده لزوماً ثابت نمیکند پیام از هاست شما ارسال شده است. ابتدا شواهد را بررسی کنید و سپس همان مسیر مشکلدار را محدود کنید.
تشخیص منشأ ارسال ایمیل ناخواسته
زمان شروع مشکل، تعداد تقریبی پیامها و گزارش خطا یا اخطار میزبان را ثبت کنید. از گزارش تحویل و لاگ مجاز سرویس برای تشخیص حساب ارسالکننده یا اسکریپت استفاده کنید. نمونهٔ پیام باید با سرآیند کامل بررسی شود؛ رمز، توکن و اطلاعات خصوصی گیرندگان را در گزارش عمومی نگذارید.
سه حالت را جدا کنید: برنامه واقعاً پیام تولید میکند؛ شخصی با اطلاعات حساب ارسال میکند؛ یا فرستندهٔ ظاهری جعل شده است. مسدودکردن یک تابع PHP برای همهٔ این حالتها درمان مشترک نیست.
مهار موقت و رفع علت
اگر فرم مشخصی مورد سوءاستفاده است، همان فرم یا ارسالهای آن را موقتاً محدود کنید. اگر اطلاعات حساب فاش شده، اعتبار دسترسی مرتبط را از مسیر معتبر عوض و نشستها یا کلیدهای مشکوک را بررسی کنید. برای کد آلوده، فایل و نقطهٔ ورود را شناسایی کنید؛ حذف یک فایل بدون رفع آسیبپذیری میتواند فقط مشکل را موقتاً پنهان کند.
هسته، قالب و افزونهها را از منبع معتبر به نسخهٔ سازگار و پشتیبانیشده ارتقا دهید. فایلهای تغییرکرده، مدیران ناشناس و وظایف زمانبندیشده نیز نیاز به بررسی دارند. راهنمای امنیت وردپرس بر بهروزرسانی، مجوز مناسب و کاهش سطح دسترسی تأکید میکند. هیچ ارتقایی تضمین حذف تمام راههای نفوذ نیست.
محافظت از فرم و ثبتنام
مقصد پیام فرم را در سمت سرور تعیین کنید تا کاربر نتواند آن را به ارسالکنندهٔ دلخواه تبدیل کند. ورودی را اعتبارسنجی و تعداد درخواستها را متناسب با کاربرد محدود کنید. کپچا یا روش ضدربات میتواند یکی از لایهها باشد، اما باید سمت سرور بررسی شود و تضمین توقف همهٔ رباتها نیست.
اگر ثبتنام یا دیدگاه برای سایت لازم نیست، همان قابلیت را غیرفعال کنید. اگر لازم است، تأیید ایمیل، مدیریت دیدگاه و کنترل نرخ را متناسب با نیاز تنظیم کنید. تأیید دستی دیدگاه فقط نمایش آن را کنترل میکند و لزوماً همهٔ ایمیلهای اعلان را متوقف نمیکند.
آیا بستن mail() کافی است؟
نام تابع داخلی PHP، mail() است. محدودکردن آن میتواند بعضی مسیرهای ارسال را قطع کند، اما ارسال از SMTP یا API الزاماً متوقف نمیشود. همچنین پیام بازیابی رمز، سفارش و اعلانهای ضروری ممکن است آسیب ببینند. تغییر سراسری را بدون شناخت وابستگیها انجام ندهید.
بر اساس مستند mail()، نتیجهٔ موفق تابع فقط پذیرش برای تحویل است، نه تضمین دریافت توسط مخاطب. پس از اصلاح علت، ارسال ضروری را با پیام آزمایشی بررسی کنید و روند تعداد ارسالها و خطاها را زیر نظر بگیرید.
منبع معتبر مهمتر از رایگان یا پولی بودن است
افزونهٔ رایگان معتبر با نسخهٔ دستکاریشده یا نالشده یکسان نیست. بسته را از توسعهدهنده یا مخزن قابلاعتماد دریافت و مؤلفهٔ بلااستفاده را حذف کنید. محدودیت منطقی ارسال و پایش تغییرهای غیرعادی کمک میکند رخداد بعدی زودتر دیده شود، بدون آنکه عملکرد لازم سایت بیدلیل قطع شود.
مطالعهٔ مرتبط
بازبینی فنی: ۱۳ آبان ۱۴۰۵. تاریخ انتشار اولیه و نشانی قبلی حفظ شدهاند.



