

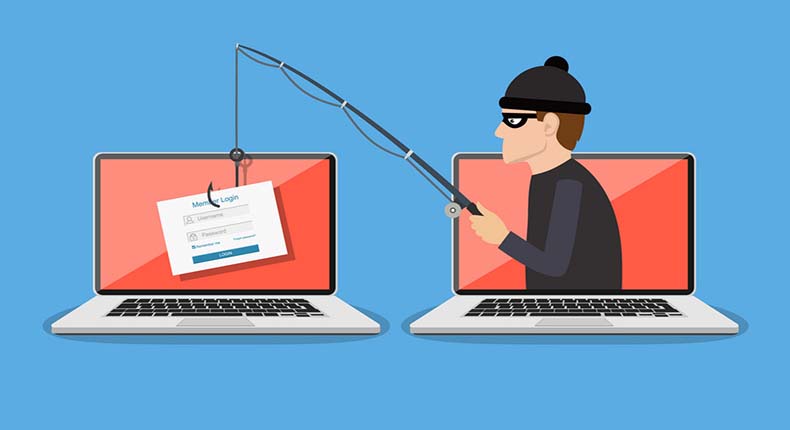
فیشینگ چیست؟ فیشینگ نوعی فریب است که مهاجم با جعل هویت یک فرد یا سازمان مورد اعتماد، شما را به کاری مانند افشای رمز، تأیید ورود یا نصب برنامهٔ مخرب ترغیب میکند. این اصطلاح مخفف رسمی «Password Harvesting Fishing» نیست و حمله نیز فقط به صفحهٔ بانکی محدود نمیشود.
نمونهٔ فیشینگ در مدیریت هاست و دامنه
فرض کنید پیامی دریافت میکنید که «دامنه تا یک ساعت دیگر مسدود میشود» و لینکی برای ورود دارد. ظاهر پیام، لوگو و نام فرستنده میتواند شبیه شرکت میزبان باشد. مسیر بهتر این است که پنل شناختهشدهٔ خود را مستقلاً باز کنید و وضعیت سرویس یا تیکت را از آنجا بررسی کنید.
همین الگو ممکن است با عنوان تمدید گواهی، پرشدن صندوق ایمیل، برگشت وجه یا دریافت فایل پشتیبان اجرا شود. وجود یک مشکل واقعی در سرویس، اصالت لینک داخل هر پیام مرتبط را ثابت نمیکند.
نشانههای فیشینگ چیست؟
- درخواست فوری برای افشای رمز، کد یکبارمصرف یا کد بازیابی.
- دامنهای شبیه نام شرکت با املای متفاوت یا زیردامنهٔ گمراهکننده.
- پیوست یا برنامهای که برای «رفع مشکل حساب» باید نصب شود.
- درخواست تأیید ورود یا تغییر حساب مقصد بدون هماهنگی قبلی.
این نشانهها برای بررسیاند؛ نبود غلط املایی یا داشتن متن حرفهای، پیام را معتبر نمیکند. راهنمای NIST دربارهٔ فیشینگ نیز بر تأیید درخواست از مسیر ارتباطی شناختهشده تأکید دارد. به شماره یا نشانی تماس نوشتهشده در همان پیام مشکوک تکیه نکنید.
HTTPS و لوگو تضمین اصالت نیستند
HTTPS ارتباط شما با همان دامنه را رمزگذاری میکند؛ دامنهٔ جعلی هم میتواند گواهی معتبر داشته باشد. نام کامل میزبان را بررسی کنید. مثلاً در نشانی فرضی login.example.com، بخش example.com اهمیت دارد؛ دیدهشدن نام برند در ابتدای مسیر یا عنوان صفحه کافی نیست.
اطلاعات WHOIS نیز بهتنهایی گواه سالمبودن سایت نیست. مالکیت ممکن است خصوصی باشد یا یک سایت معتبر آلوده شده باشد. برای پرداخت و ورود، از نشانک معتبر یا نشانی رسمیای که قبلاً تأیید کردهاید استفاده کنید.
پیشگیری برای مدیر سایت
برای هر حساب رمز بلند و یکتا داشته باشید و از مدیر رمز معتبر کمک بگیرید. احراز هویت چندعاملی را فعال کنید؛ در سرویسهای پشتیبان، روش مقاوم در برابر فیشینگ مانند کلید امنیتی یا passkey انتخاب مناسبتری است. کد یکبارمصرف هم ممکن است با فریب گرفته شود.
در تیم، درخواست تغییر DNS، انتقال دامنه یا ساخت دسترسی را از مسیر مشخص تأیید کنید. شخصی که فقط نام مشتری یا شمارهٔ سفارش را میداند، الزاماً مجاز به دریافت دسترسی نیست. نمونهٔ رمز یا کد بازیابی را در تیکت و گفتوگوی عمومی نفرستید.
اگر اطلاعات را وارد کردهایم چه کنیم؟
از دستگاه سالم و مسیر رسمی، رمز حساب درگیر و رمزهای تکراری را عوض کنید. نشستها و دسترسیهای ناشناس، نشانی بازیابی و قوانین انتقال ایمیل را بررسی و موارد غیرمجاز را لغو کنید. اگر فایل مشکوکی اجرا کردهاید، بررسی دستگاه هم لازم است؛ فقط تغییر رمز روی همان دستگاه ممکن است کافی نباشد.
پیام، زمان رخداد و نشانی مشکوک را برای رسیدگی ثبت کنید. برای حساب مالی یا سرویس مهم، فوراً از کانال رسمی ارائهدهنده پیگیری کنید. راهنمای تشخیص و واکنش به فیشینگ توضیح میدهد که پاسخ مناسب به نوع اطلاعات افشاشده وابسته است. کلیک روی لینک و واردکردن رمز، دو وضعیت یکسان نیستند.
مطالعهٔ مرتبط
بازبینی فنی: ۱۳ آبان ۱۴۰۵. تاریخ انتشار اولیه و نشانی قبلی حفظ شدهاند.



