

رفع Mixed Content در وردپرس برای زمانی است که صفحه با HTTPS باز میشود اما بعضی منابع آن نشانی HTTP دارند. این مشکل میتواند اسکریپت، فونت، تصویر یا فرم را مختل کند. نصب گواهی بهتنهایی همهٔ آدرسهای قدیمی محتوا و قالب را تغییر نمیدهد.
قبل از نصب افزونه، منبع را پیدا کنید
در Console و Network مرورگر، نشانی درخواست ناامن و بخش فراخواننده را ببینید. سپس بررسی کنید همان فایل با HTTPS سالم در دسترس است. اگر مشکل از CSS صفحهساز، تنظیم قالب یا کد سفارشی است، همان محل را اصلاح کنید. کش صفحه و CDN میتوانند خروجی قدیمی را نگه دارند.
رفع Mixed Content در وردپرس از محل اصلی
نشانی WordPress و Site باید با نصب واقعی سازگار باشد؛ در نصب زیرپوشه، این دو الزاماً یکسان نیستند. آدرس رسانهها و منابع داخلی را با روش سازگار با دادهٔ سریالشده اصلاح کنید. جایگزینی کور همهٔ httpها یا دستکاری GUID بهعنوان راهحل عمومی مناسب نیست. لینک معمولی به صفحهٔ خارجی را با منبع بارگذاریشده داخل صفحه اشتباه نگیرید.
استفادهٔ هدفمند از SSL Insecure Content Fixer
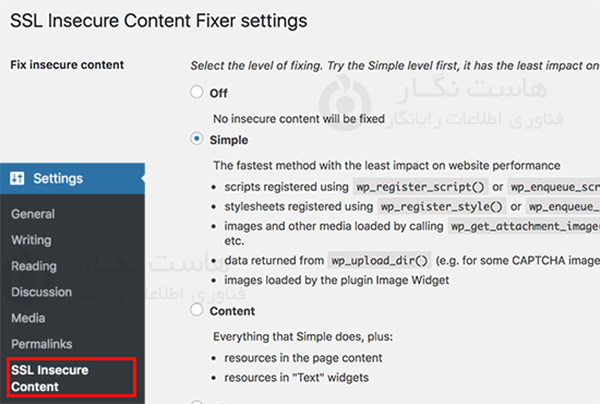
اگر اصلاح منبع زمان میبرد یا خروجی یک بخش نیاز به کمک دارد، افزونه را از مخزن رسمی بررسی و نصب کنید. پس از فعالسازی، از تنظیمات SSL Insecure Content شروع کنید. سطح Simple پیشفرض است؛ نتیجه را در صفحهٔ مشکلدار ببینید، نه فقط صفحهٔ اصلی.
تفاوت سطحهای اصلاح
- Simple: منابعی مانند اسکریپت و استایل ثبتشده از مسیرهای استاندارد وردپرس.
- Content: پوشش محتوای نوشته و برخی خروجیهای متنی را گسترش میدهد.
- Widgets: بخشهای بیشتری از ابزارکها را بررسی میکند.
- Capture: خروجی کل صفحه را میگیرد و میتواند هزینهٔ حافظه و پردازش بیشتری داشته باشد.
- Capture All: درخواستهای AJAX را هم در بر میگیرد و احتمال تداخل بیشتری دارد.
بالاترین سطح الزاماً بهترین انتخاب نیست. راهنمای سازنده نیز اصلاح مستقیم محتوا را ترجیح میدهد.
پراکسی و آزمون نتیجه
روش تشخیص HTTPS را از روی معماری واقعی انتخاب کنید. اعتماد به هر X-Forwarded-Proto ارسالشده توسط کاربر مناسب نیست؛ پراکسی مورد اعتماد باید هدر را مدیریت کند. بعد از ذخیره، فرم، ورود، سبد خرید و AJAX مرتبط را بررسی کنید. اگر فایل خارجی HTTPS ندارد، افزونه نمیتواند برای آن گواهی بسازد.
اگر پس از رفع علت به افزونه نیاز ندارید، وابستگیها را بررسی و حذف آن را در روند نگهداری برنامهریزی کنید. سبزشدن یک نشان، جای بررسی عملکرد صفحه و نبود درخواست ناامن را نمیگیرد.
مطالعهٔ مرتبط
بازبینی فنی: ۱۳ آبان ۱۴۰۵. تاریخ انتشار اولیه و نشانی قبلی حفظ شدهاند.



