

رفع Connection Not Secure پس از نصب گواهی، به بررسی مسیر واقعی بازدیدکننده نیاز دارد. نصب فایل گواهی در پنل الزاماً به معنی استفادهٔ همهٔ دامنهها و سرویسها از همان گواهی نیست. ابتدا مشخص کنید صفحه با HTTP باز شده، گواهی نامعتبر دارد یا منابع ناامن داخل صفحه وجود دارند.
گام اول رفع Connection Not Secure: نشانی نهایی
آدرس نهایی مرورگر را پس از همهٔ ریدایرکتها ببینید. اگر هنوز HTTP است، قوانین انتقال و نشانی اصلی برنامه را بررسی کنید. اگر HTTPS است، نام میزبان، اعتبار و صادرکنندهٔ گواهی ارائهشده را ببینید. رنگ قفل یا ظاهر تصویر یک مرورگر قدیمی، معیار ثابت تشخیص نیست.
گواهی درست روی مقصد درست
example.com و www.example.com، IPv4 و IPv6 یا سرورهای پشت توزیع بار ممکن است به مقصدهای متفاوت برسند. گواهی نصبشده در یک محل، همهٔ این مسیرها را اصلاح نمیکند. در CDN نیز ارتباط کاربر با لبه و ارتباط لبه با مبدأ جداست. خطا را برای همان نام و مسیر گزارششده بررسی کنید.
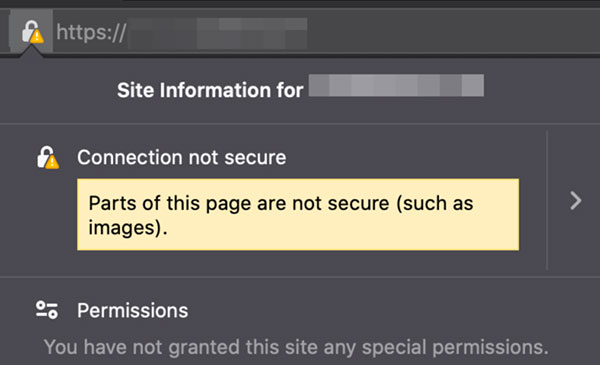
اگر گواهی معتبر است، منابع را بررسی کنید
- Console و Network ابزار توسعه را باز کنید.
- صفحه را دوباره بارگذاری کنید.
- درخواستهای Mixed Content و نام فایلها را پیدا کنید.
- نشانی فراخوانی را در محتوا، قالب یا تنظیمات تولیدکننده اصلاح کنید.
- بعد از پاککردن کش مرتبط، همان عملکرد را دوباره بیازمایید.
ریدایرکت چه چیزی را حل میکند؟
انتقال آدرس HTTP صفحه به HTTPS، آدرسهای ذخیرهشده در دیتابیس یا منابع شخص ثالث را لزوماً اصلاح نمیکند. افزودن چند ریدایرکت از پنل، افزونه و CDN هم ممکن است حلقه بسازد. نوع پاسخ و مقصد را بررسی کنید؛ عدد 302 به معنی بازنویسی همهٔ لینکهای محتوا نیست.
CSP راهحل بیقید نیست
سیاست upgrade-insecure-requests میتواند درخواست منبع را به HTTPS ارتقا دهد. اگر منبع در HTTPS وجود نداشته باشد، درخواست شکست میخورد؛ گواهی نامعتبر هم معتبر نمیشود. جایگذاری یک خط ثابت در ابتدای هر .htaccess برای همهٔ وبسرورها درست نیست. پیکربندی را با سرور، پراکسی و سیاست CSP موجود هماهنگ کنید.
برای منبع همدامنه، مسیر ریشهنسبی مثل /images/logo.png در شرایط مناسب کاربرد دارد؛ این مسیر با اسلش معمولی آغاز میشود، نه بکاسلش. فایل شخص ثالث را نیز فقط با مجوز لازم میزبانی کنید. جزئیات در مستندات ارتقای درخواستها آمده است. رفع علت اصلی بر پنهانکردن پیام ارجح است.
مطالعهٔ مرتبط
بازبینی فنی: ۱۳ آبان ۱۴۰۵. تاریخ انتشار اولیه و نشانی قبلی حفظ شدهاند.



