

ویرایش wp-config.php میتواند رفتار مهم وردپرس را تغییر دهد. این فایل اطلاعات اتصال دیتابیس و بعضی ثابتهای پیکربندی را نگه میدارد؛ یک خطای نحوی ممکن است سایت را از دسترس خارج کند. فقط گزینهای را تغییر دهید که هدف و اثر آن مشخص است.
پیش از ویرایش wp-config.php
مسیر نصب واقعی را مشخص کنید؛ public_html برای همهٔ دامنهها ریشهٔ سایت نیست. در نصب معمول، فایل کنار پوشههای اصلی وردپرس است، اما بعضی پیکربندیها آن را یک سطح بالاتر قرار میدهند. نبود فایل در مسیر اول، مجوز ساخت یک فایل خالی جایگزین نیست.
نسخهٔ قابلبازیابی فایل را در محل خصوصی نگه دارید. فایلهایی مانند wp-config.php.bak یا wp-config.txt را در مسیر عمومی رها نکنید؛ ممکن است اطلاعات اتصال و کلیدها را آشکار کنند. تصویر کامل فایل را نیز برای پشتیبانی عمومی نفرستید.
ویرایش از File Manager
- در حساب مجاز cPanel، File Manager را باز کنید.
- مسیر همان نصب و فایل wp-config.php را تطبیق دهید.
- فایل را انتخاب و Edit را باز کنید.
- فقط تغییر لازم را با حفظ ساختار PHP انجام دهید.
- Save Changes را بزنید و عملکرد مرتبط را بررسی کنید.
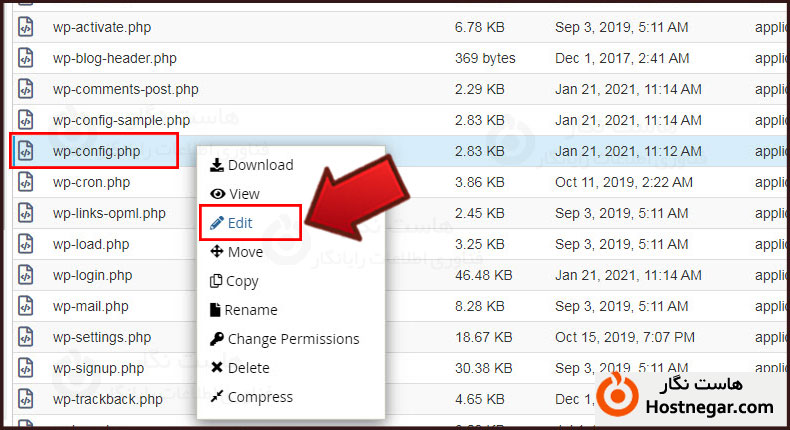
مستند File Manager جزئیات ویرایش را توضیح میدهد. اگر پروژه از فرایند استقرار یا کنترل نسخه استفاده میکند، تغییر باید در همان فرایند ثبت شود تا در استقرار بعدی از بین نرود.
محل کد و نقلقول درست
ثابتهای جدید باید پیش از بارگذاری wp-settings.php قرار بگیرند؛ معمولاً بالای توضیح پایان ویرایش. اگر ثابت از قبل تعریف شده، مقدار همان خط را اصلاح کنید و تعریف دوم اضافه نکنید. از نقلقول سادهٔ ASCII استفاده کنید؛ علامتهای تایپی مانند ‘ و ’ کد معتبر این نمونهها نیستند.
اجبار HTTPS برای ورود و مدیریت
define('FORCE_SSL_ADMIN', true);این گزینه گواهی SSL نصب نمیکند. ابتدا HTTPS معتبر و تشخیص درست آن باید برقرار باشد. طبق مستند HTTPS وردپرس، FORCE_SSL_LOGIN منسوخ است و نمونهٔ جدید باید از FORCE_SSL_ADMIN استفاده کند. پشت پراکسی، تشخیص نادرست پروتکل میتواند حلقهٔ تغییر مسیر ایجاد کند؛ تنظیم باید متناسب با معماری میزبان باشد.
خطایابی بدون نمایش عمومی
WP_DEBUG_DISPLAY بهتنهایی حالت خطایابی را فعال نمیکند. نمونهٔ زیر فقط برای عیبیابی موقت است و مسیر لاگ باید با مسیر خصوصی واقعی و قابلنوشتن جایگزین شود:
define('WP_DEBUG', true);
define('WP_DEBUG_LOG', '/absolute/private/path/wordpress-debug.log');
define('WP_DEBUG_DISPLAY', false);
براساس راهنمای خطایابی وردپرس، ثبت و نمایش خطا تنظیمهای جدا دارند. لاگ باید خصوصی بماند؛ اطلاعات آن را فقط در اختیار فرد مجاز قرار دهید. پس از رفع مشکل، خطایابی موقت را به وضعیت قبلی برگردانید.
محدودکردن رونوشتها
define('WP_POST_REVISIONS', 8);عدد 8 نمونهٔ سقف رونوشتهاست و باید با نیاز تحریریه تعیین شود. رونوشت و ذخیرهٔ خودکار مفهوم یکسانی ندارند؛ غیرفعالکردن رونوشت، جای مدیریت ذخیرهٔ خودکار را نمیگیرد. مرجع wp-config.php گزینههای دقیق را توضیح میدهد. این تغییر را فرمان پاکسازی فوری تمام رونوشتهای قدیمی تلقی نکنید.
مطالعهٔ مرتبط
بازبینی فنی: ۱۳ آبان ۱۴۰۵. تاریخ انتشار اولیه و نشانی قبلی حفظ شدهاند.



