

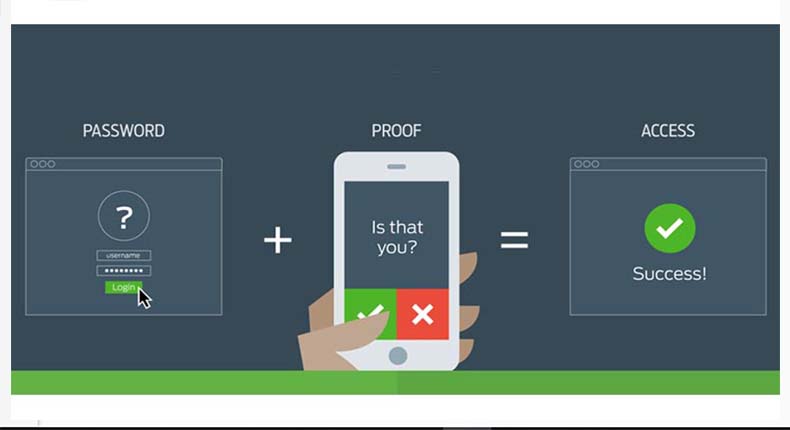
تایید دو مرحله ای سی پنل علاوه بر رمز حساب، کد زماندار برنامهٔ احراز هویت را برای ورود درخواست میکند. این لایه خطر استفاده از رمز لورفته را کاهش میدهد، اما امنیت مطلق ایجاد نمیکند. حفاظت از دستگاه، نشست مرورگر و روش بازیابی همچنان ضروری است.
پیشنیاز تایید دو مرحله ای سی پنل
میزبان باید قابلیت Two-Factor Authentication را برای حساب فعال کرده باشد. برنامهٔ رمزساز سازگار را از منبع رسمی نصب کنید و ساعت دستگاه را درست نگه دارید. این راهنما مربوط به کد تولیدشده در برنامه است، نه پیامک و نه تنظیم دومرحلهای ورود خود وردپرس.
مراحل فعالسازی
- در بخش Security پنل، Two-Factor Authentication را باز کنید.
- Set Up Two-Factor Authentication را انتخاب کنید.
- QR اختصاصی همان حساب را با برنامهٔ خود اسکن کنید یا Account و Key را دستی وارد کنید.
- کد ششرقمی معتبر را در Security Code بنویسید.
- Configure Two-Factor Authentication را بزنید و نتیجه را ببینید.
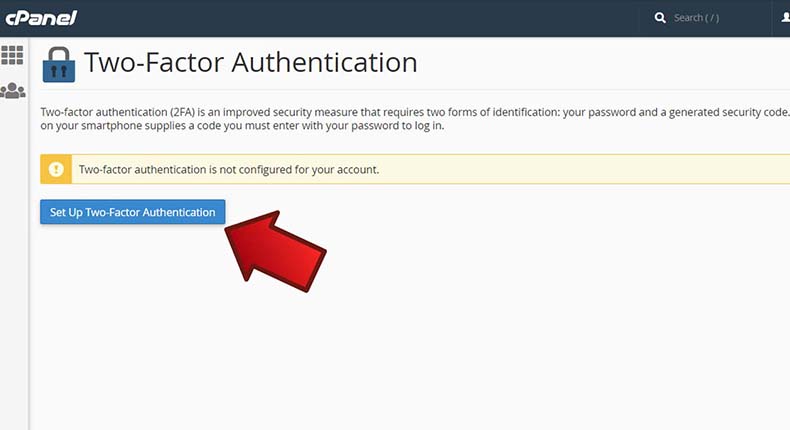
QR و Key محرمانهاند
این اطلاعات برای تولید کدهای ورود استفاده میشوند. از QR یک مقاله برای حساب خود استفاده نکنید و تصویر صفحهٔ راهاندازی را در دیدگاه، گروه یا تیکت عمومی نفرستید. نگهداری امن و انتقال به دستگاه جدید باید مطابق قابلیتهای برنامهٔ رمزساز و سیاست حساب انجام شود.
اگر کد پذیرفته نشد
حساب انتخابشده در برنامه و زمان باقیماندهٔ کد را بررسی کنید. کدی که منقضی شده را دوباره وارد نکنید. اختلاف ساعت دستگاه یا سرور میتواند باعث خطا شود؛ اگر زمان دستگاه درست است و مشکل ادامه دارد، از میزبان بررسی ساعت سرور را بخواهید. ارسال QR برای رفع این خطا لازم نیست.
گمشدن دستگاه یا تغییر تنظیم
اگر به برنامهٔ قبلی دسترسی ندارید و نمیتوانید وارد شوید، از مسیر رسمی پشتیبانی و احراز مالکیت حساب اقدام کنید. Reconfigure تنظیم قبلی را جایگزین میکند و کدهای تولیدشده با کلید قبلی دیگر معتبر نیستند. قبل از کنارگذاشتن دستگاه قدیمی، روش ورود جدید را آماده کنید.
محدودهٔ حفاظت
2FA ورود cPanel را پوشش میدهد؛ حفاظت درخواستهای API به سیاستهای جداگانهٔ میزبان وابسته است و توکنها نیز باید مستقل محافظت شوند. فعالسازی یا بازتنظیم میتواند نشستهای دیگر پنل را خارج کند. مستند رسمی cPanel مراحل، بازیابی دسترسی و محدودهٔ این قابلیت را توضیح میدهد.
مطالعهٔ مرتبط
بازبینی فنی: ۱۳ آبان ۱۴۰۵. تاریخ انتشار اولیه و نشانی قبلی حفظ شدهاند.



