

SSL در Cloudflare دو ارتباط جدا دارد: مرورگر تا کلودفلر، و کلودفلر تا سرور مبدأ. معتبر بودن گواهیای که مرورگر نشان میدهد، بهتنهایی وضعیت ارتباط دوم را اثبات نمیکند. برای سایت پروکسیشده، هر دو بخش باید درست تنظیم شوند.
پیشنیاز تنظیم SSL در Cloudflare
دامنه باید در حساب درست فعال باشد و رکورد وب مورد نظر از پروکسی عبور کند. رکورد DNS only ترافیک را از لبهٔ کلودفلر عبور نمیدهد. ابتدا پوشش گواهی لبه برای نام واقعی سایت و آمادهبودن HTTPS روی مبدأ را بررسی کنید. تنظیمات ایمیل را با رکورد وب یکسان نگیرید.
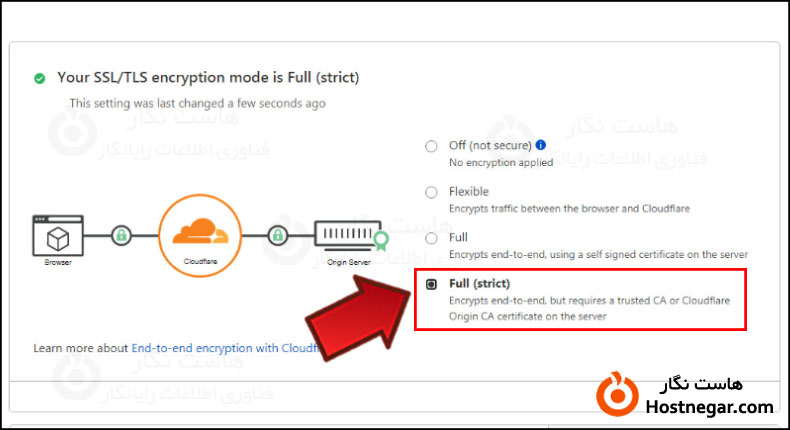
تفاوت حالتهای رمزنگاری
| حالت | مفهوم |
|---|---|
| Off | رمزنگاری این مسیر فعال نیست؛ مناسب راهاندازی HTTPS نیست. |
| Flexible | ارتباط مرورگر با کلودفلر امن است، اما کلودفلر با مبدأ از HTTP استفاده میکند. |
| Full | برای درخواست HTTPS، ارتباط مبدأ رمزگذاری میشود ولی اعتبار گواهی مانند حالت strict بررسی نمیشود. |
| Full (strict) | علاوه بر رمزنگاری، گواهی مبدأ باید معتبر، منقضینشده و مطابق نام میزبان باشد. |
در راهاندازی معمول، هدف مناسب Full (strict) با مبدأ آماده است. این حالت مخصوص گواهی پولی نیست؛ گواهی مورد اعتماد عمومی یا Origin CA قابل قبول است. شرایط رسمی Full (strict) را پیش از تغییر بررسی کنید.
مراحل راهاندازی
- گواهی معتبر و مطابق دامنه را روی سرور مبدأ نصب کنید.
- دسترسی HTTPS روی پورت ۴۴۳ و زنجیرهٔ گواهی را بررسی کنید.
- در داشبورد دامنه به SSL/TLS و Overview بروید.
- حالت رمزنگاری را مطابق این شرایط روی Full (strict) قرار دهید.
- صفحه، ورود و فرمها را از مسیر واقعی کاربر بررسی کنید.
Origin CA با گواهی مرورگر فرق دارد
در Origin Server میتوانید برای مبدأ گواهی بسازید، نامها را تعیین و کلید و گواهی متناظر را روی سرور نصب کنید. کلید خصوصی را امن نگه دارید؛ انتشار تصویر خروجی یا ذخیره در پوشهٔ عمومی مناسب نیست. انتخاب طولانیترین اعتبار بدون برنامهٔ نگهداری، مزیت خودکار محسوب نمیشود.
Origin CA برای اعتماد کلودفلر به مبدأ است و مرورگر عادی مستقیماً به آن اعتماد نمیکند. اگر پروکسی را خاموش کنید یا کاربر مستقیم به مبدأ برسد، ممکن است هشدار گواهی ببیند. برای نیاز به اتصال مستقیم، گواهی عمومی معتبر را در طراحی در نظر بگیرید.
گزینههای تکمیلی را با هدف مشخص انتخاب کنید
Always Use HTTPS برای ریدایرکت است. Automatic HTTPS Rewrites برخی منابع ناامن را بازنویسی میکند؛ ابزار حذف محتوای تکراری نیست. HSTS را پس از اطمینان از HTTPS پایدار و پوشش زیردامنههای لازم بررسی کنید. Client Certificates برای احراز هویت متقابل است و Custom Hostnames به سناریوهای SaaS مربوط میشود، نه فروش سادهٔ گواهی.
خطای 526 یا حلقهٔ ریدایرکت
در 526، اعتبار گواهی مبدأ، نام و زنجیره را بررسی کنید. کاهش حالت امنیتی راهحل دائمی نیست. در حلقه، قوانین ریدایرکت برنامه، سرور و کلودفلر را هماهنگ کنید؛ Flexible با اجبار HTTPS در مبدأ میتواند مشکل ایجاد کند. غیرفعالکردن Universal SSL یا اعتماد بیقید به هدرهای پراکسی توصیه نمیشود.
مطالعهٔ مرتبط
بازبینی فنی: ۱۳ آبان ۱۴۰۵. تاریخ انتشار اولیه و نشانی قبلی حفظ شدهاند.



