

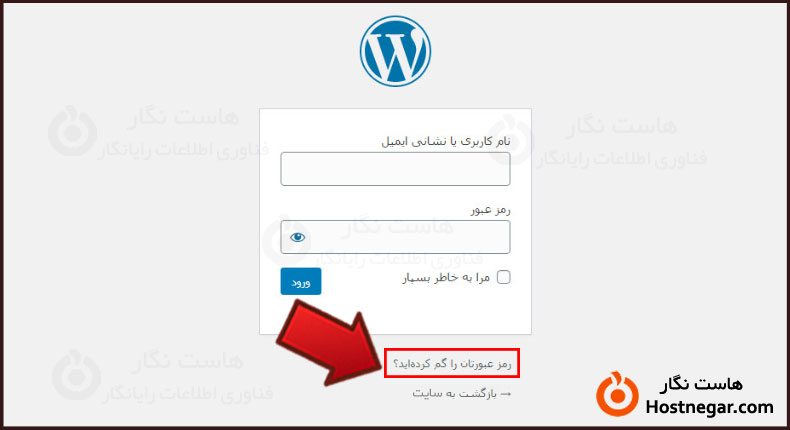
بازنشانی رمز وردپرس معمولاً از گزینهٔ «رمزتان را گم کردهاید؟» در صفحهٔ ورود انجام میشود. وردپرس لینک تعیین رمز جدید را به ایمیل حساب میفرستد؛ رمز قبلی را بازیابی و برای شما ارسال نمیکند. روش مناسب به دسترسی فعلی شما به ایمیل، پیشخوان یا هاست بستگی دارد.
بازنشانی رمز وردپرس از طریق ایمیل
- صفحهٔ ورود واقعی سایت را با اتصال امن باز کنید.
- گزینهٔ فراموشی رمز را انتخاب کنید.
- نام کاربری یا ایمیل ثبتشدهٔ همان حساب را وارد کنید.
- ایمیل بازیابی را باز کنید و با لینک آن رمز یکتا و قوی بسازید.
- رمز جدید را در مدیر رمز نگه دارید و ورود را امتحان کنید.
اگر ایمیل نمیرسد
پوشهٔ هرزنامه، درستبودن ایمیل حساب و عملکرد ارسال ایمیل سایت را بررسی کنید. ایمیل عمومی مدیریت سایت الزاماً ایمیل حساب شما نیست. درخواستهای پشتسرهم نفرستید؛ اگر لینک قبلی نامعتبر شده، از تازهترین پیام معتبر استفاده کنید. اگر مدیر مجاز دیگری دسترسی دارد، میتواند حساب درست را از بخش کاربران مدیریت کند.
روش اضطراری با phpMyAdmin
این روش برای مالک مجاز دارای دسترسی هاست است. قبل از ویرایش پایگاه، امکان بازگرداندن تغییر را فراهم کنید و نام دیتابیس را از DB_NAME در wp-config.php تطبیق دهید. جدول کاربران الزاماً wp_users نیست؛ پیشوند واقعی نصب را بررسی کنید.
- در phpMyAdmin دیتابیس صحیح و جدول users با پیشوند همان سایت را باز کنید.
- ردیف را با نام کاربری و شناسهٔ حساب تطبیق دهید؛ اولین ردیف لزوماً مدیر مورد نظر نیست.
- Edit را بزنید و فقط user_pass را تغییر دهید.
- برای روش اضطراری مستند وردپرس، Function را MD5 و Value را رمز موقتِ قوی قرار دهید و ذخیره کنید.
- وارد وردپرس شوید و رمز نهایی را از شناسنامهٔ کاربر تنظیم کنید.
MD5 روش عادی ذخیرهٔ رمز نیست
وردپرس از نسخهٔ ۶.۸ برای رمزهای جدید از bcrypt استفاده میکند و سازگاری ورود با هش قدیمی MD5 را حفظ کرده است. این سازگاری، توصیه به نگهداری دائمی رمز با MD5 نیست. رمز را برای ساخت هش به سایتهای آنلاین ناشناس نفرستید و تصویر جدول کاربران یا هش رمز را منتشر نکنید.
پس از بازیابی حساب
اگر ایمیل یا حساب بدون اطلاع شما تغییر کرده، موضوع را رخداد امنیتی بدانید. کاربران ناشناس، نشستها، فایلهای تغییرکرده و امنیت ایمیل را بررسی کنید. تغییر رمز بهتنهایی نفوذ را پاک نمیکند. حذف کامل قابلیت بازیابی رمز نیز توصیهٔ عمومی امنیتی نیست. منابع: ورود و بازیابی حساب، روشهای بازیابی و تغییر الگوریتم رمز وردپرس.
مطالعهٔ مرتبط
بازبینی فنی: ۱۳ آبان ۱۴۰۵. تاریخ انتشار اولیه و نشانی قبلی حفظ شدهاند.



