

رمزگذاری پوشه ادمین جوملا در این راهنما به معنی قراردادن احراز هویت HTTP پیش از صفحهٔ ورود است؛ فایلهای سایت را رمزنگاری نمیکند. این لایه میتواند دسترسی وب به مسیر مدیریت را محدود کند، اما جای بهروزرسانی جوملا، رمز قوی و مدیریت درست کاربران را نمیگیرد.
پیش از رمزگذاری پوشه ادمین جوملا
ریشهٔ واقعی نصب و پوشهٔ administrator را مشخص کنید. اگر جوملا در زیردایرکتوری یا دامنهٔ دیگری نصب شده، مسیر الزاماً public_html/administrator نیست. اتصال HTTPS معتبر لازم است تا اطلاعات ورود در ارتباط رمزگذاریشده منتقل شود.
فعالکردن Directory Privacy
- در بخش Files سی پنل، Directory Privacy را باز کنید.
- به پوشهٔ administrator همان نصب بروید و Edit را انتخاب کنید.
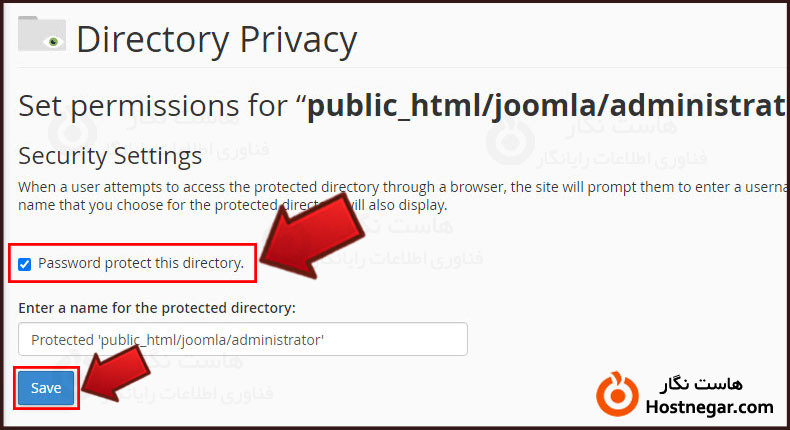
- Password protect this directory را فعال کنید.
- در Enter a name for the protected directory یک برچسب قابل تشخیص بنویسید.
- Save و سپس Go Back را بزنید.
ساخت کاربر مجاز
در Create User نام کاربری و رمز قوی و یکتا وارد و ذخیره کنید. این کاربر با مدیر جوملا یا کاربر cPanel یکی نیست. برچسب پوشه نیز نام واقعی پوشه را عوض نمیکند. فعالکردن گزینهٔ حفاظت بدون ساخت کاربر مجاز، راه ورود قابل استفادهای ایجاد نمیکند.
نتیجهٔ درست چگونه است؟
در پنجرهٔ خصوصی مرورگر، نشانی HTTPS مدیریت را باز کنید. ابتدا درخواست رمز مرورگر و سپس فرم ورود خود جوملا باید دیده شود. رمز اشتباه نباید اجازهٔ عبور بدهد. مرورگر ممکن است اطلاعات HTTP را نگه دارد؛ نبود درخواست دوباره در همان پنجره الزاماً به معنی غیرفعالبودن حفاظت نیست.
اگر خطای 401، 403 یا 404 دیدیم
ابتدا مسیر، کاربر مجاز و پیام لاگ را بررسی کنید. خطای صفحهٔ سفارشی 401 ممکن است باعث نمایش نتیجهٔ گمراهکننده شود، اما افزودن ErrorDocument برای همهٔ نصبها لازم نیست. فایل .htaccess را کامل حذف نکنید؛ ممکن است هم حفاظت و هم قواعد ضروری را بردارد.
محدودیت این روش
طبق مستند Directory Privacy، این قابلیت دسترسی وب را محدود میکند و از مسیرهای FTP، SFTP یا دسترسی محلی محافظت نمیکند. افزونهها و ارتباطهای خودکار مدیریت نیز باید با این لایه سازگار باشند. برای عیبیابی خطای خاص پس از فعالسازی، راهنمای مرتبط زیر را بخوانید.
مطالعهٔ مرتبط
بازبینی فنی: ۱۳ آبان ۱۴۰۵. تاریخ انتشار اولیه و نشانی قبلی حفظ شدهاند.



